

8 min de lecture
Un plugin de sécurité WordPress peut filtrer certaines requêtes, contrôler les connexions ou signaler des anomalies. Pour choisir, partez de la protection qui manque sur votre site et de la personne qui traitera les alertes. Une longue liste de fonctions ne suffit pas : vérifiez aussi les limites de l’édition retenue et les réglages nécessaires.
Trois fonctions, trois rôles différents
Quelle extension de sécurité WordPress choisir ?
Retenez l’outil qui couvre un besoin identifié, que vous pouvez configurer et suivre. Un plugin de sécurité WordPress ne remplace ni l’entretien du site, ni les sauvegardes, ni une intervention lorsqu’un incident est confirmé.
Commencez par ces trois questions
- Que voulez-vous protéger ? Les connexions, les fichiers, les requêtes ou plusieurs de ces éléments.
- Qu’est-ce qui existe déjà ? Protections de l’hébergement, second facteur et outils actifs.
- Qui intervient ? Une personne doit recevoir, comprendre et traiter les informations utiles.
Par exemple, sur un site vitrine fictif, l’hébergeur fournit un filtrage web mais aucun suivi des comptes WordPress. Le premier besoin peut être de sécuriser les accès, plutôt que d’empiler deux filtres similaires. Le choix d’un plugin de sécurité WordPress découle ici de l’inventaire, pas de son nombre d’installations.
Comment puis-je sécuriser mon site WordPress ?
- Entretenez les composants : versions suivies et extensions encore maintenues.
- Protégez les accès : comptes nécessaires, droits adaptés et récupération préparée.
- Vérifiez les secours : une copie accessible et une restauration possible.
- Clarifiez l’hébergement : protections incluses et responsabilités de chacun.
Ces bases restent nécessaires avec un plugin de sécurité WordPress. La documentation de sécurisation de WordPress présente une réduction des risques, pas une sécurité absolue. Si vous ignorez l’état de votre installation, commencez par un audit de sécurité WordPress avant de choisir les corrections.
Un premier contrôle sur la fiche de l’extension
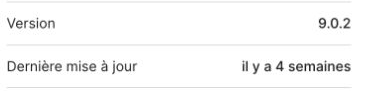
Regardez la version et la date. Consultez ensuite le journal des changements et les prérequis de votre installation.
Une mise à jour récente est un indice de suivi, pas une certification de sécurité.
Avant d’adopter un plugin de sécurité WordPress, relevez aussi son origine, sa compatibilité annoncée et la documentation disponible. Une ancienne copie premium récupérée sur un site tiers ne donne aucune assurance sur son contenu ou ses futures mises à jour.
Quels plugins de sécurité comparer pour votre site ?
Ce comparatif s’appuie sur les fonctions décrites par les éditeurs, consultées le 30 octobre 2026. Il ne constitue pas un test d’intrusion ni un classement d’efficacité. Pour chaque plugin de sécurité WordPress, vérifiez l’édition et les fonctions réellement activées.
| Outil | Fonctions à examiner | Gratuit ou payant | Point de vigilance |
|---|---|---|---|
| Wordfence | Pare-feu sur le serveur, scan de fichiers et protection de connexion. | Édition gratuite avec pare-feu et scanner ; nouvelles règles et signatures diffusées avec un délai de 30 jours. | Comprendre le mode du pare-feu et organiser la lecture des alertes. |
| SecuPress | Contrôles de configuration, protections de connexion et modules de renforcement. | L’éditeur distingue notamment le contrôle de configuration gratuit du scanner de fichiers malveillants proposé en Pro. | Ne pas confondre une note de configuration avec une recherche complète d’infection. |
| Kadence Security | Authentification, tentatives de connexion et suivi de changements de fichiers. | Des fonctions Basic et Pro ; la fiche officielle réserve notamment l’intégration Patchstack à Pro. | Vérifier ce que recherche le scanner : vulnérabilité connue et fichier infecté ne sont pas synonymes. |
Wordfence : distinguer les modes du pare-feu
Le détail de Wordfence Free précise le délai sur les nouvelles règles et signatures. La documentation du pare-feu explique aussi sa protection étendue, qui peut s’exécuter avant WordPress. Évitez donc le raccourci selon lequel tout filtre installé comme extension intervient forcément trop tard.
SecuPress distingue plusieurs fonctions dans son tableau Free et Pro. Vérifiez en particulier le scanner recherché, les notifications et leur automatisation. Pour comparer un plugin de sécurité WordPress, le mot « scan » seul ne décrit pas suffisamment ce qui est examiné.
Attention aux anciens noms dans les tutoriels
La fiche officielle better-wp-security porte actuellement le nom Kadence Security. Vous rencontrerez encore iThemes ou Solid Security dans des guides. Vérifiez le produit et son édition avant de reprendre un réglage associé à une ancienne interface.
Un plugin de sécurité WordPress gratuit suffit-il ?
Un plugin de sécurité WordPress gratuit peut couvrir des besoins identifiés. Une licence payante peut apporter d’autres fonctions, une diffusion différente des règles ou un support adapté ; elle ne prend pas automatiquement en charge toute la sécurité de votre entreprise.
Comparez le service rendu, pas seulement la licence
- Le périmètre : quelles protections manquent réellement dans l’édition gratuite ?
- Le fonctionnement : quels contrôles sont manuels ou programmés ?
- La prise en charge : l’abonnement inclut-il un support, un nettoyage ou seulement l’accès au logiciel ?
Pour un plugin de sécurité WordPress, ajoutez au budget le temps de configuration et de suivi. Une notification premium ignorée n’est pas une intervention. À l’inverse, ne remplacez pas un outil bien suivi simplement parce qu’un comparatif en présente un autre.
Comment configurer l’extension sans vous bloquer ?
Préparez les accès et le retour arrière avant d’activer des restrictions. Un plugin de sécurité WordPress peut modifier les connexions ou bloquer un échange utilisé par une fonction légitime. Faites d’abord les essais sur une copie adaptée au site.
La fiche à préparer avant l’activation
Date, contenu et accès à la restauration.
Hébergement et récupération du compte.
Connexion, contact et fonctions utiles.
Réglage noté et résultat vérifié.
Pour le second facteur, suivez le guide de double authentification WordPress et conservez les secours avant de l’imposer aux comptes. Il détaille la procédure sans la reproduire dans ce comparatif.
Procédez par réglages identifiés
- Relevez les protections et dépendances existantes.
- Appliquez le réglage prévu sur votre copie de test.
- Vérifiez connexion, formulaire et fonctions concernées.
- Préparez l’intervention sur le site public et consignez son résultat.
Sur une boutique fictive, un paiement utilise parfois un échange entre le prestataire et le site. Une restriction de requêtes doit donc être vérifiée avec ce parcours, pas uniquement avec la page d’accueil. Si le plugin de sécurité WordPress bloque une fonction, identifiez la règle en cause plutôt que d’autoriser indistinctement tous les échanges.
Que surveiller après l’installation ?
Une alerte doit déboucher sur une décision proportionnée. Avec un plugin de sécurité WordPress, distinguez une tentative bloquée, un changement attendu et une anomalie à examiner. Ces constats ne prouvent pas tous un piratage.
Exemple de traitement d’une alerte
- 1Relever
Heure, objet et élément signalé.
- 2Recouper
Intervention prévue ou événement inattendu ?
- 3Décider
Classer, vérifier ou faire intervenir.
- 4Contrôler
Résultat constaté et réserve notée.
Définissez qui reçoit les notifications et qui intervient en son absence. Conservez les informations utiles sans publier de journaux contenant des données sensibles. Pour le plugin de sécurité WordPress choisi, notez aussi les fonctions suivies et les limites de votre édition.
- Une règle bloque des tentatives : regardez leur nature avant d’en déduire une infection.
- Un fichier change après une mise à jour : recoupez version, horaire et fichier concerné.
- Un compte inconnu apparaît : vérifiez son origine et faites traiter l’anomalie si elle n’est pas expliquée.
Ne supprimez pas un fichier sur la seule base de son nom ou d’un avertissement. Un contrôle complémentaire peut être nécessaire avant de décider d’une réparation.
Le site est déjà piraté : suffit-il d’ajouter une protection ?
Non. Ajouter un plugin de sécurité WordPress ne démontre pas que les fichiers, les comptes et les accès sont redevenus sains. Conservez le contexte de l’incident et faites examiner le périmètre avant de considérer le site comme rétabli.
Détection et nettoyage sont deux besoins distincts. Le guide site WordPress piraté : que faire ? décrit la prise en charge d’un incident. Ce comparatif concerne le choix et le suivi d’une protection sur un site à entretenir.
Questions fréquentes sur les extensions de sécurité
Peut-on installer deux suites de sécurité ensemble ?
Ne cumulez pas deux suites complètes par principe. Vérifiez leurs compatibilités et fonctions communes avant une coexistence. Un outil spécialisé peut compléter une protection existante, mais l’ensemble doit rester compréhensible et suivi.
Le pare-feu de l’hébergeur dispense-t-il d’une extension ?
Demandez ce qu’il filtre et ce que le contrat couvre. Le contrôle des comptes ou des changements de fichiers peut relever d’un autre mécanisme. L’inventaire permet de compléter la protection utile sans dupliquer automatiquement les outils.
Un scan sans alerte prouve-t-il que tout va bien ?
Non. Il indique qu’aucun élément correspondant aux contrôles effectués n’a été signalé. Examinez ce qui a réellement été parcouru, avec quelles limites et à quelle date. Un doute fondé ne disparaît pas simplement parce qu’un écran est vert.
Faut-il masquer la page de connexion ?
Changer son adresse ne remplace pas la protection des comptes et peut modifier les habitudes ou les intégrations. Évaluez le besoin et la récupération possible avant ce réglage ; ne le traitez pas comme une garantie contre les intrusions.
Commencez par l’inventaire, comparez les fonctions nécessaires et prévoyez qui suivra les alertes. Si vous souhaitez déléguer cet entretien, consultez mon accompagnement en maintenance WordPress. Le bon plugin de sécurité WordPress est celui dont le rôle, les limites et le suivi sont clairement définis pour votre site.